Nginx HTTP/2 漏洞紧急修复:宝塔和 aaPanel 用户自查与升级指南
本站部分链接为联盟推广链接。通过这些链接购买,我可能获得佣金...
这不仅不会增加您的实际费用,通常还能让您享受到专属折扣。所有上榜推荐均基于真实项目环境下的自费实测,排名完全由客观测评数据决定。详细规则请查阅《免责声明》。

上个月刚写完宝塔 PHP 漏洞 CVE-2026-109618 的修复,本以为能歇一阵。11 月 18 日 Nginx 又发了一次安全更新,一次修复 10 个漏洞。其中 HTTP/2 的两个按 CVSS 4.0 评到 9.2 分,攻击者不需要任何账号密码,就有机会在你的服务器上执行代码。
你的网站要是用的“VPS + 宝塔或 aaPanel + Nginx + SSL 证书”这套搭法,这篇文章就是写给你的。做外贸站的朋友大多是这么搭的,我自己也是。
先把结论放在前面:宝塔和 aaPanel 都已经提供了修复版本 1.30.7(稳定版)和 1.31.9(主线版),在应用商店里就能升级。 下面依次讲怎么判断自己是否受影响、怎么升级、暂时升不了怎么办,最后讲怎么确认升级成功。
这次的两个 HTTP/2 漏洞是怎么回事
漏洞由 Wiz Research 的 Nir Ohfeld 和 Tomer Schwartz 公开披露。Ikotas Labs、Metnir、Rapid7、Xint 几个团队也各自独立发现了这两个问题,统一报给了 Nginx 的母公司 F5。F5 在披露当天就发布了修复版本。
CVE-2026-123007 是这次最麻烦的一个。HTTP/2 用一个叫 send_window 的计数器做流量控制,记录还能发送多少数据。客户端取消一个请求时,Nginx 会把没用完的额度还回这个计数器,但还的时候没检查协议规定的上限,计数器就会越过最大值。之后一次无符号数比较发生下溢,最终在 TLS 的发送环节变成一次越界内存拷贝。
这个漏洞从 2015 年 9 月的 1.9.5 版本就存在了,到现在已经十一年。更要命的是它的触发条件:不需要反向代理,不需要后端程序,也不需要第三方模块。 只要开了 HTTPS 和 HTTP/2,哪怕只是一个放静态文件的网站,攻击流量也能走到出问题的代码。Wiz 在 64 位系统上通过 HTTPS 演示过这个过程。
CVE-2026-123633 是一个释放后重用(use-after-free)漏洞。一条 HTTP/2 连接还有请求在处理,却被标记成了“可以回收”。当 worker_connections 快用完时,Nginx 会关掉这条连接并释放它的内存,而那个请求还在用这块内存。攻击者如果能控制被释放的内存里写进什么,就能影响后续代码读到的内容。这个漏洞从 1.19.7 开始存在,将近六年,主要出现在反向代理场景。在宝塔里给 Node、Python、Docker 项目配反代的,用的正是这种配置。
那 ASLR 能不能挡住?F5 的说法是,执行代码需要先关掉或绕过 ASLR。研究人员给出的利用方式就是先泄露内存地址,再拿这个地址绕过 ASLR,所以别指望 ASLR 能兜底。
利用难度确实不低,Wiz 自己也承认需要泄露内存地址、精心布置堆内存,还要适配不同的版本和配置,他们也没有公开利用代码。不过修复补丁的代码已经公开,谁都可以对比修复前后的差异来反推漏洞。这个时候赌“没人会来打我这台小鸡”,我觉得不划算。
同一次更新还修复了 HTTP/3、DNS 解析器(resolver)、邮件代理、TLS 1.3 读取请求体时的死循环、alias 配合 try_files 时的缓冲区溢出等 8 个问题。主线版 1.31.9 修复了全部 10 个。稳定版 1.30.7 修复了 9 个,剩下那个 PROXY protocol v2 的问题只存在于 1.31.4~1.31.8,稳定版本来就不受影响。
先用三条命令判断自己是否受影响
受影响的版本是 1.9.5~1.30.6 和 1.31.0~1.31.8,前提是开启了 HTTP/2。修复版本是 1.30.7 和 1.31.9。
用 SSH 登录服务器,宝塔和 aaPanel 用户直接复制下面的命令:
bash
# 1. 看当前 Nginx 版本
/www/server/nginx/sbin/nginx -v

# 2. 看有没有编译 HTTP/2 模块(没有任何输出 = 没编译,这两个 HTTP/2 漏洞和你无关)
/www/server/nginx/sbin/nginx -V 2>&1 | grep -o http_v2_module

# 3. 看当前生效的配置里有没有开启 HTTP/2
/www/server/nginx/sbin/nginx -T 2>/dev/null | grep -nE 'listen[[:space:]].*http2|http2[[:space:]]+on'
没装面板、自己装 Nginx 的用户,把路径换成 nginx 就行。
第三条命令为什么要同时匹配两种写法?因为 HTTP/2 有新旧两种开启方式。旧写法是把 http2 写在 listen 后面,比如 listen 443 ssl http2;,宝塔生成的站点配置里就能看到这种。1.25.1 以后的新写法是单独一行 http2 on;,aaPanel 官方给出的临时方案针对的就是这一行。只查一种写法,很可能会漏掉。
判断方法很简单:第一条的版本落在受影响范围内,第三条又有输出,你就受影响,今天就该处理。

再说说很多外贸站会问的情况:网站套了 Cloudflare 的橙色云朵,是不是就安全了?
只说对了一半。Cloudflare 会在它自己的边缘节点上和访客建立 HTTP/2 连接,所以只能经过 Cloudflare 代理访问的网站,在你升级之前确实多了一层保护。问题就出在“只能”两个字上。如果源站 IP 能被直接访问到,比如某个子域名设成了 DNS-only、邮件记录指向同一台机器,攻击者完全可以绕过 Cloudflare 直接连你的源站。Cloudflare 也说明了,目前没有针对这批漏洞的 WAF 托管规则,而且 resolver 那个漏洞跟你的 proxy_pass 写法有关,和套不套 Cloudflare 没关系。所以 Cloudflare 只能帮你争取一点时间,最后还是得升级。
宝塔面板:升级到 1.30.7 或 1.31.9
宝塔官方 11 月 19 日发布了修复通知,里面有一句提醒一定要看:切换版本可能会清空 /www/server/nginx/conf/ 目录。 你要是手动改过 nginx.conf 或者自己加过配置文件,先把整个目录备份到别处:
bash
mkdir -p /www/backup
cp -a /www/server/nginx/conf /www/backup/nginx_conf_$(date +%Y%m%d%H%M)
cp -a /www/server/panel/vhost/nginx /www/backup/nginx_vhost_$(date +%Y%m%d%H%M)
这两条只备份 Nginx 配置。网站文件和数据库最好也一起备份一份,具体操作可以看这篇宝塔网站备份与恢复教程。升级时服务可能会短暂中断,尽量挑访问量少的时段操作。
升级步骤:
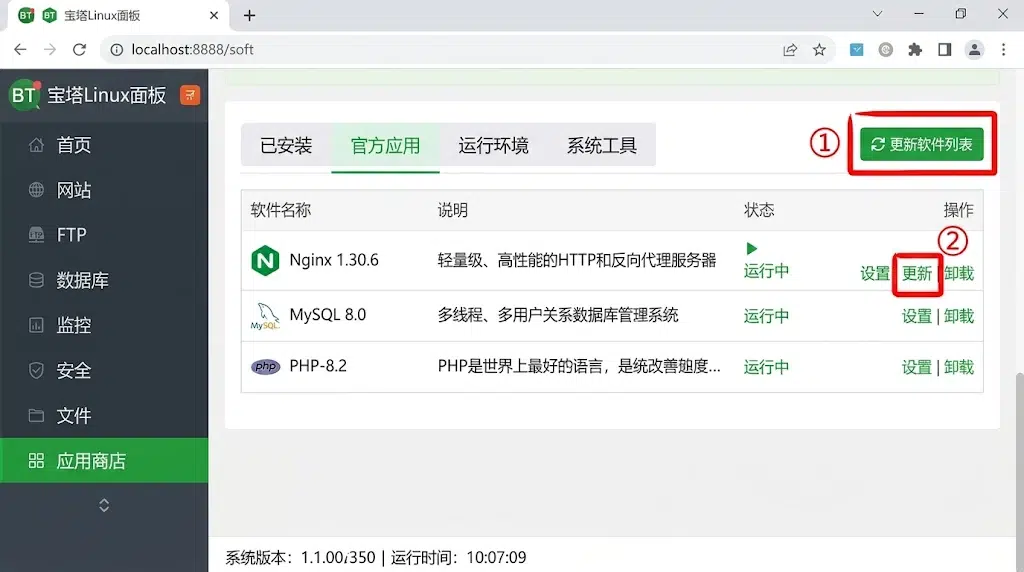
- 登录宝塔,进入「应用商店」的「官方应用」页,点右上角的「更新软件列表 / 支付状态」。这一步是让面板拉取最新的版本列表,不点的话可能看不到新版本。
- 找到已安装的 Nginx,点右侧的「更新」,或者打开 Nginx 管理窗口点「立即更新」。正在用 1.30.x 的升到 1.30.7,正在用 1.31.x 的升到 1.31.9。
- 如果没出现更新按钮,通常是因为你还停在 1.24、1.26 这类老版本,面板不会自动提示跨分支更新。这时候先确认已经备份,再打开 Nginx 的「设置」,进入「切换版本」,选一个修复版本。
- 升级完成后,在面板里确认版本号已经变了、服务在运行,再打开几个主要网站看看能不能正常访问。
稳定版和主线版怎么选?生产环境的网站我建议选稳定版 1.30.7,它只修 bug,不加新功能。只有本来就在用 1.31.x,或者需要主线版才有的新功能,才选 1.31.9。
aaPanel 用户:升级路径,以及一个官方还没回答的问题
aaPanel 是宝塔面向海外市场的版本,两边的目录结构基本一样,只是界面是英文。aaPanel 官方论坛在 11 月 18 日当天就发了安全公告,做法和宝塔差不多:
- 先给服务器做一次快照备份。这是 aaPanel 官方特别强调的。
- 打开 App Store,点右上角的「Update App List」,找到 Nginx,更新到 1.31.9 或 1.30.7。
- 也可以在 App Store 里打开 Nginx,用「Switch version」切换版本。官方提醒,从比较老的版本直接升级可能会遇到配置问题,可以先切换版本,再更新一次。
帖子下面的回复也有参考价值。有人用的是 v8.0.7,点了「Update App List」也没看到 Nginx 更新。官方的回复是:当前版本不是 1.30 或 1.31 的,用切换版本来升级。还有人用的是 1.25.5,问要不要升,官方建议直接切到最新版。
另外有个问题官方至今没有正面回答。aaPanel 面板自己也带了一个内置的 Nginx,放在 /www/server/panel/webserver 目录下。有用户更新到 8.28.0 测试版以后发现这个目录没有任何变化,于是在帖子里追问。官方只说面板入口是私密的,可以放心使用,没有说这个内置 Nginx 有没有更新。
建议:这个问题等不到答案也没关系,自己先把风险降下来。在云服务商的防火墙或安全组里,把面板端口改成只允许你自己的 IP 访问,不花一分钱,也不影响网站。宝塔用户也可以照着做。
暂时升级不了?先关掉 HTTP/2
总有人一时没法升级:面板编译失败、正赶上业务高峰不敢动,或者系统太老,新版本装不上。这时候 Wiz 和 aaPanel 官方给的临时办法是一样的:先关掉 HTTP/2。
下面这组命令我在测试配置文件上跑过,两种写法都能正确处理:
bash
# 备份站点配置
mkdir -p /www/backup
cp -a /www/server/panel/vhost/nginx /www/backup/nginx_vhost_$(date +%Y%m%d%H%M)

# 新写法:http2 on; → http2 off;
sed -i 's/http2 on;/http2 off;/' /www/server/panel/vhost/nginx/*.conf

# 旧写法:去掉 listen 行末尾的 http2
sed -i -E 's/(listen[^;]*)[[:space:]]http2/\1/' /www/server/panel/vhost/nginx/*.conf

# 先测试配置,测试通过再重启
/www/server/nginx/sbin/nginx -t && /etc/init.d/nginx restart改完以后,再跑一遍前面的第三条检查命令。确认没有任何输出才算关干净了。 nginx.conf 主配置文件或者面板的默认站点里有时也会写 http2,sed 只改了 vhost 目录,检查命令会把其他地方的也找出来。
为什么用 restart 而不是 reload?reload 是平滑重载,已经建立的 HTTP/2 连接会继续留在旧的 worker 进程里,直到连接自己断开。Wiz 也特意提醒要确认旧的 worker 已经退出。所以这里直接重启最省心。
关掉 HTTP/2 以后,浏览器会自动改用 HTTP/1.1,网站照样能打开,只是图片和脚本特别多的页面可能会慢一点。有一种情况会直接出问题:如果你用 grpc_pass 反代了只支持 HTTP/2 的 gRPC 服务,这部分会断掉。
还要再说一遍:关掉 HTTP/2 只能挡住这两个 HTTP/2 漏洞,同一批的另外 8 个一个都挡不住。这只是应急办法,升级完成后记得把 HTTP/2 恢复回来:
bash
cp -a /www/backup/nginx_vhost_你的备份时间/. /www/server/panel/vhost/nginx/
/www/server/nginx/sbin/nginx -t && /etc/init.d/nginx restart
没装面板,直接用 apt、yum 或 Docker 装的 Nginx
用系统软件源装的 Nginx 有个坑:发行版经常只把补丁打进旧版本,版本号不变。所以光看 nginx -v 判断不了,要查软件包的更新日志里有没有这个 CVE 编号:
bash
# Debian / Ubuntu
apt changelog nginx 2>/dev/null | grep -c CVE-2026-123007

# RHEL / Rocky / AlmaLinux
rpm -q --changelog nginx | grep -c CVE-2026-123007
输出 0,说明你装的包还没修复。披露当天几家安全公司检查时,Debian、Ubuntu 这些主流发行版都还没推出修复包,只有 Alpine 3.24 和 edge 已经提供了 1.30.7。等不及的话有两个办法:换成 nginx.org 官方软件源(官方源已经提供 1.30.7 和 1.31.9),或者先按上一节关掉 HTTP/2。
用 Docker 官方镜像的,镜像已经更新到修复版本。不过只重启容器是不够的,要重新拉取镜像、重新创建容器,新版本才会生效。
升级完以后,怎么确认真的修好了
第一步,看版本号:/www/server/nginx/sbin/nginx -v 显示 1.30.7 或 1.31.9 就对了。
第二步,确认 HTTP/2 已经恢复。在另一台电脑上执行:
bash
curl -s --http2 -o /dev/null -w '%{http_version}\n' https://你的域名输出 2 说明 HTTP/2 正常。如果网站套了 Cloudflare,这样测出来的是 Cloudflare 节点的结果,不是你服务器的。要测源站,加一个 --resolve 你的域名:443:源站IP 参数。
第三步,翻翻日志,看升级前有没有异常。Wiz 给的排查方向有两个:worker 进程有没有莫名其妙崩溃过,Nginx 有没有启动过奇怪的程序。
bash
# 找到错误日志在哪
/www/server/nginx/sbin/nginx -T 2>/dev/null | grep -E '^\s*error_log'

# 把上面查到的路径填进来,看有没有 worker 崩溃记录
grep -h 'exited on signal' 错误日志路径 | tail -20

# 看 Nginx 的 worker 进程下面有没有挂着其他进程
ps -eo pid,ppid,user,cmd --forest | grep -A2 '[n]ginx: worker'
Wiz 也说了,这些只是一般的异常信号,不能当成被攻击的直接证据。可如果既有崩溃记录,worker 下面又挂着 shell 之类的进程,就别侥幸了,按服务器可能已经被入侵来处理。可以参考这篇被挂马后的排查顺序,一步一步查。
顺便提醒一下:平时用来拦截恶意扫描的 Nginx 规则,这次挡不住这类攻击。那类规则是按访问路径匹配的,而这次的攻击发生在 HTTP/2 协议层,在 Nginx 处理到 location 规则之前就已经触发了。
说到底,自己买 VPS、装面板,换来的是便宜和自由,代价就是这种补丁得自己盯着打。要是你实在不想管服务器这一层,托管型 WordPress 主机对比里那几家会负责服务器软件的更新维护。
今天花十分钟:先跑三条检查命令,能升级就直接升级,暂时升不了就先关掉 HTTP/2,升级完再回来翻一遍日志。